Boas normas de Jira que geram valor: como configurar a ferramenta para produzir dado confiável, e não só organizar trabalho

Guilherme Matos • September 22, 2026

A maior parte das boas práticas de Jira que circulam otimiza um único objetivo: a experiência de quem trabalha dentro da ferramenta. Workflows limpos, campos úteis, telas organizadas, automações que poupam cliques. Isso é necessário e é o nível básico. Existe uma camada acima, que poucas operações aplicam e que separa o Jira que só gerencia trabalho do Jira que gera valor de dado: as normas que tratam cada decisão de configuração como uma decisão de esquema de dado. Nesse nível, definir um workflow, um campo ou um tipo de item deixa de ser escolha de usabilidade e passa a ser definição de contrato com quem consome esse dado a jusante, o BI que precisa fechar, o pipeline que não pode quebrar, a análise que mede a entrega de software. Boas normas avançadas de Jira são, no fundo, o acordo entre quem produz o dado e quem depende dele.

Os dois níveis de norma, e por que o segundo raramente é aplicado


Toda instância de Jira madura tem regras. A questão é qual objetivo essas regras servem. O nível básico serve à operação diária, e sua ausência aparece rápido: se o workflow é confuso ou os campos não fazem sentido, o time reclama na primeira semana. Por isso esse nível costuma existir, pressionado pela dor imediata de quem usa.


O nível avançado serve ao dado que a operação produz, e sua ausência não aparece na primeira semana. Aparece meses depois, quando alguém tenta responder uma pergunta de negócio com o dado do Jira e descobre que a configuração, boa para trabalhar, é péssima para medir. O status renomeado que quebrou o indicador, o campo de texto livre onde deveria haver lista controlada, o mesmo conceito registrado de três formas em três projetos: nada disso incomoda quem trabalha, e todos inviabilizam quem analisa. Como o consumidor do dado não é quem configura a ferramenta, a norma que o protege raramente é escrita.


A tese deste guia: a diferença entre um Jira que organiza trabalho e um Jira que gera valor está em tratar configuração como esquema de dado. No nível básico, a pergunta é se o time consegue trabalhar. No nível avançado, a pergunta é se o dado que o time produz sustenta uma decisão de negócio sem retrabalho. Quem configura pensando só no primeiro entrega uma instância que funciona e não mede. Quem configura pensando nos dois entrega uma fonte de verdade que também é agradável de usar.


As seis normas que fazem o Jira produzir dado confiável


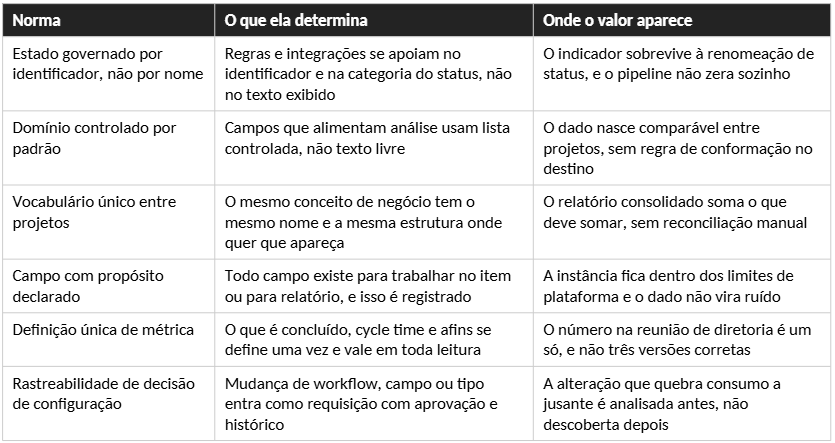
Cada princípio abaixo é uma decisão de configuração cujo valor aparece fora do Jira. Nenhum é básico, todos são aplicáveis, e juntos são o que separa uma instância que gera relatório defensável de uma que gera planilha remendada.
A mesma decisão, no nível básico e no avançado


Para tornar concreta a diferença, vale ver como três decisões corriqueiras mudam quando se pensa no dado, e não só no uso.


•     Criar um status. No básico, escolhe-se um nome claro para o time entender. No avançado, garante-se que a categoria do status esteja correta e que as regras se apoiem no identificador, para que renomear o rótulo amanhã não quebre nenhum cálculo.

•     Criar um campo. No básico, cria-se o campo que alguém pediu. No avançado, define-se antes o domínio de valores, o propósito e o escopo, porque campo sem contrato vira coluna esparsa e ambígua na plataforma de dados.

•     Nomear um conceito. No básico, cada projeto nomeia do seu jeito. No avançado, o mesmo conceito recebe o mesmo nome e a mesma estrutura em toda a instância, para que o dado consolide sem reconciliação.


Repare no padrão: em nenhum dos três casos o nível avançado piora a experiência de quem usa. Ele apenas acrescenta uma pergunta que o nível básico não faz, que é quem vai consumir esse dado depois e o que ele precisa. Essa pergunta é o que transforma configuração em governança, e é a razão pela qual esse trabalho pertence a quem entende de Jira e de dado ao mesmo tempo.


Por que essas normas amarram dados, desenvolvimento e governança


O consumo de dados (especialistas Databricks)


As seis normas existem porque, em algum ponto, o dado do Jira sai do Jira. Quando ele alimenta uma plataforma analítica, cada decisão de configuração vira uma decisão de coluna. Estado por identificador evita a série que zera; domínio controlado evita a coluna ambígua; vocabulário único evita a reconciliação. Do lado da plataforma, a documentação da Databricks descreve o Unity Catalog com controle de acesso, linhagem e auditoria centralizados, e a linhagem que permite responder quais consumidores dependem de cada dado. É essa linhagem que torna a sexta norma, a rastreabilidade de configuração, executável na prática: dá para saber o que quebra antes de mudar. Norma boa de Jira é a que faz o dado chegar governável ao destino, em vez de chegar como um problema de limpeza.


A entrega de software mensurável (desenvolvimento e consultoria de software)


Há um retorno que fica dentro da própria engenharia. Quando a definição de concluído é única, o histórico de transições é confiável e o vocabulário é consistente, a entrega de software vira mensurável de verdade: cycle time real, gargalos visíveis, previsibilidade baseada em dado e não em percepção. Consultoria de software que se apoia num Jira mal configurado mede o próprio ruído; consultoria que primeiro estabelece as normas de dado passa a medir o processo real. É a diferença entre um board que mostra atividade e um board que mostra desempenho, e é o que permite instrumentar a entrega do commit ao painel executivo, tema que aprofundamos em artigo próprio.


A rastreabilidade da própria norma (consultoria Jira)


Norma que vive em documento não é aplicada. Para que as seis funcionem, elas precisam estar embutidas no fluxo: o workflow que impede um item de avançar sem a classificação mínima, a solicitação de criação de campo que passa por aprovação, a revisão periódica que vira item recorrente. No Jira e no Jira Service Management, isso é configuração deliberada de tipos de item, campos, fluxo de aprovação e histórico de transições. A elegância é usar a própria plataforma para governar as normas dela mesma, de modo que a regra não dependa de alguém lembrar dela. [INSERIR DADO REAL: estrutura de tipos de item e fluxo de aprovação que a CSP aplica para governar normas de configuração no Jira].

Por que isso exige as três competências juntas: quem só domina Jira configura para quem trabalha e não enxerga o consumidor do dado. Quem só domina dado especifica o esquema ideal e não sabe traduzi-lo em workflow, campo e permissão. Quem só entrega software mede o que o Jira devolve, sem questionar se a configuração o distorce. As seis normas moram na interseção das três. A CSP Tech opera essa interseção, como Atlassian Gold Partner na configuração, especialistas Databricks no consumo do dado, e com 34 anos de desenvolvimento de software na leitura do que uma entrega mensurável exige.


Quando o nível avançado é exagero


•     Instância sem consumo de dado fora do Jira. Se o dado é lido apenas nos relatórios nativos e nunca alimenta análise externa, o nível básico de boas práticas resolve, e as seis normas rendem pouco.

•     Projeto pequeno, único e de vida curta. Um projeto isolado que não precisa consolidar com outros nem sobreviver por anos não justifica o custo de vocabulário único e definição de métrica formalizados.

•     Antes de a instância ter uso real. Estabelecer normas de dado sobre uma instância que ainda está sendo desenhada é otimizar o que não existe. As normas se aplicam melhor quando há dado real para governar.


Perguntas frequentes


O que são boas normas de Jira orientadas a dado?

São regras de configuração que tratam cada decisão de workflow, campo e tipo de item como decisão de esquema de dado, e não apenas de usabilidade. Enquanto as boas práticas básicas otimizam a experiência de quem trabalha na ferramenta, as normas orientadas a dado garantem que o que o time produz sustente análise e relatório sem retrabalho. Incluem governar estado por identificador, controlar domínio de valores, manter vocabulário único, dar propósito a cada campo, definir métrica uma vez e rastrear mudanças de configuração.


Por que um Jira bem organizado ainda gera relatórios ruins?

Porque organização para uso e organização para dado são objetivos diferentes. Uma configuração pode ser ótima para quem trabalha e péssima para quem mede: status identificado por nome editável, campo de texto livre onde deveria haver lista, o mesmo conceito nomeado de formas diferentes entre projetos. Nada disso incomoda o usuário, e tudo inviabiliza o consolidado. O relatório ruim é sintoma de configuração pensada só para o primeiro objetivo.


Como configurar o Jira para gerar dado confiável para BI e IA?

Aplicando seis normas na origem: apoiar regras no identificador e na categoria do status em vez do nome; usar domínio controlado nos campos que alimentam análise; manter vocabulário único do mesmo conceito entre projetos; dar propósito declarado a cada campo; definir cada métrica uma única vez; e tratar mudança de configuração como requisição com aprovação e histórico. Assim o dado nasce comparável e governável, e chega à plataforma de dados sem virar trabalho de limpeza.


Boas normas de Jira ajudam a medir a entrega de software?

Ajudam de forma direta. Com definição única de concluído, histórico de transições confiável e vocabulário consistente, indicadores como cycle time e throughput passam a refletir o processo real, e não o ruído da configuração. Sem essas normas, um board mostra atividade; com elas, mostra desempenho. É o que permite a uma consultoria de software medir a entrega com dado defensável em vez de percepção.


Próximo passo


Se o seu Jira funciona bem para o time mas frustra toda vez que alguém tenta extrair uma resposta de negócio dele, o problema não é falta de organização, é que a organização foi pensada só para quem usa. Elevar a configuração ao nível que gera dado confiável é um trabalho de normas, não de faxina. Solicite uma avaliação de maturidade de configuração do seu Jira com a CSP Tech e receba o mapa do seu caso: onde a configuração distorce o dado, quais das seis normas faltam e o que muda no BI, no pipeline e na medição da entrega quando elas passam a existir.

Autor: Guilherme Matos, estrategista de conteúdo e IA, certificado HubSpot, Google, Anthropic e Semrush. Revisão técnica por especialistas de dados e Atlassian da CSP Tech (parceira Databricks, Atlassian Gold Partner, Microsoft Gold Partner, participante do Anthropic Partner Network, 34 anos de mercado).


Fontes (acesso set/2026): Databricks Documentation (docs.databricks.com), quanto ao Unity Catalog como camada unificada de governança para dados e IA, com controle de acesso, linhagem, auditoria e descoberta centralizados; às políticas de acesso por atributo aplicadas conforme marcações governadas e à classificação de dados; e a máscaras de coluna e filtros de linha aplicados no momento da consulta. Atlassian, documentação de Jira quanto a tipos de item, campos e histórico de transições, base do registro do trabalho de reconstrução (atlassian.com). Lei nº 13.709/2018 (LGPD), quanto aos princípios de finalidade, necessidade e segurança e ao artigo 46 sobre medidas de proteção. A premissa de que governança pressupõe significado conhecido, as três formas de perda de significado e a abordagem de reconstrução antes do controle são formulação editorial da CSP Tech, e não constituem norma ou padrão de mercado. Nenhum número de desempenho, prazo ou custo foi citado por ausência de fonte primária verificável. Este conteúdo trata de arquitetura e governança técnica e não constitui aconselhamento jurídico.

Fale com a CSP Tech

.

Por Guilherme Matos • 5 de novembro de 2026
A Resolução 4.893 pede que o Banco Central saiba onde os dados podem ser processados. No Databricks, os recursos de IA seguem a área geográfica do workspace, que pode ir além do Brasil. Veja o que mapear antes de contratar e como configurar.
Por Guilherme Matos • 4 de novembro de 2026
Só 19% dos bancos percebiam retorno da IA em 2025. Veja os cinco pontos que travam a escala, o que a regulação já exige e por que a resposta passa pela governança de dados.
Por Guilherme Matos • 3 de novembro de 2026
A CSP Tech participou do Inovatech Executive Summit 2026, realizado em 27 de outubro no WTC São Paulo, como patrocinadora do encontro. Às 9h50, no Plenário, Lúcio Matias, Head de IA da CSP Tech, apresentou a palestra “O orçamento de inovação está preso no legado”, sobre um problema que aparece em quase toda conversa com CIOs: uma parte relevante do orçamento de TI já tem destino antes de qualquer decisão, porque precisa manter funcionando o que já existe. A mensagem central foi que a IA generativa acelera tudo, inclusive o erro, quando não conhece o sistema em que vai mexer. Por isso, a ordem de uso importa: primeiro usar a IA para entender o legado, com evidência registrada, e só depois para alterá-lo com governança e custo sob controle. No mesmo dia, a CSP Tech recebeu lideranças de tecnologia em um Almoço Executivo. Um marco para a CSP Tech: levar o debate para quem decide o orçamento Em 38 anos de mercado, a CSP Tech acumulou projetos de desenvolvimento, modernização, dados e plataformas Atlassian e Microsoft em empresas onde o sistema mais crítico costuma ser também o mais antigo. Levar essa experiência ao palco de um encontro de lideranças de tecnologia tem um peso especial para a empresa, porque coloca a discussão técnica diante de quem aprova o orçamento e responde pelo resultado dele. O Inovatech Executive Summit 2026 se propôs a discutir o que 2027 vai exigir da liderança de tecnologia, com palestras, painéis e casos sobre alocação de capital, IA, agentes, segurança e orçamento. A palestra da CSP Tech entrou nessa agenda com um recorte prático: antes de discutir quanto investir em IA, vale descobrir quanto do orçamento já está comprometido e por quê. A CSP Tech agradece a presença de todas as lideranças que participaram do Almoço Executivo e das conversas ao longo do dia. Foram trocas francas sobre o que funciona e o que ainda trava a adoção de IA nas empresas, e boa parte do que está neste texto nasceu delas. Tese da CSP Tech: o orçamento fica preso no legado quando a empresa perde o entendimento do próprio sistema, porque toda decisão sobre ele passa a ser tomada sem evidência e com margem de segurança cara. A ordem de uso da IA decide se ela libera ou consome orçamento: primeiro reconstruir o entendimento do sistema, com registro auditável e sem alterar código; só então mudar o código, com o contexto certo, modelo escolhido por tarefa e custo medido por entrega. O que preocupa as lideranças de tecnologia presentes no Summit A lista de participantes do evento trazia uma pergunta aberta: quais têm sido os maiores desafios para tecnologia e inovação nos tempos atuais. A CSP Tech classificou as respostas por tema, de forma agregada e sem identificar pessoas ou empresas. Das 320 inscrições da lista, 289 tinham resposta válida. Cerca de 63% dos inscritos ocupavam cargos de C-level, vice-presidência, diretoria ou head, e cerca de 35% vinham de empresas com mais de 5.000 funcionários. Quase metade das respostas válidas (136, ou 47%) cita IA, seja na adoção, na escala, no uso de agentes ou na IA generativa. Governança, segurança, risco e regulação aparecem em 103 respostas (36%), e custo, ROI, investimento e valor gerado em 68 (24%). O cruzamento é o dado mais revelador: 62 respostas (21%) citam IA junto com governança ou segurança, e 36 (12%) citam IA junto com custo ou retorno. Como uma mesma resposta pode tocar mais de um tema, os percentuais não somam 100%, e por se tratar de uma classificação por palavras-chave sobre respostas abertas, o retrato vale para o público do evento e não tem valor estatístico para o mercado como um todo. Na prática, a IA raramente aparece sozinha nas respostas. Ela aparece amarrada a governança, a segurança e à pergunta sobre retorno. Algumas respostas, transcritas sem identificação, resumem o problema que a palestra tratou: “transformar a POC de IA em ambiente produtivo”, “manter a empresa atualizada tecnologicamente quando se tem múltiplos débitos técnicos” e “trazer tecnologias como IA para empresas com processos e sistemas muito antigos”. Em outras palavras, o que as lideranças perguntam é como fazer a IA funcionar sobre a base de sistemas que a empresa já tem, com controle e com retorno que possa ser demonstrado. Até 40% do orçamento com destino definido: o que esse número quer dizer A descrição oficial da palestra na agenda do evento parte da constatação de que até 40% do gasto de TI ainda vai para manter os sistemas existentes. Faixas próximas aparecem nas pesquisas da McKinsey com CIOs, com uma diferença de base que vale entender antes de usar o número em uma apresentação ao conselho. Em outubro de 2020, a McKinsey relatou que CIOs estimam a dívida técnica em 20% a 40% do valor de todo o seu parque tecnológico antes da depreciação, e que de 10% a 20% do orçamento de tecnologia destinado a novos produtos acaba desviado para resolver problemas ligados a essa dívida. Em abril de 2023, a consultoria voltou ao tema para argumentar que separar de 15% a 20% do orçamento de TI para tratar a dívida técnica é insuficiente quando a empresa não muda a forma como ela é gerada e priorizada. Os números medem coisas diferentes, valor do parque em um caso e orçamento no outro, mas apontam na mesma direção da palestra. A leitura prática para o gestor é que o número exato varia por empresa e por método de medição, mas o mecanismo é o mesmo: cada projeto novo paga um pedágio para conviver com o que já existe. O primeiro passo para reduzir esse pedágio é medi-lo no próprio parque, por sistema, em vez de importar uma média de mercado. [INSERIR DADO REAL: percentual do orçamento de sustentação no parque do cliente, levantado no diagnóstico.] Por que a IA sem contexto acelera o erro no legado Na síntese que a CSP Tech publicou sobre a palestra, a ideia aparece de forma direta: sem contexto, a IA ganha velocidade na direção errada, e o contexto da empresa mora no legado, raramente na documentação. Em sistemas antigos, a documentação costuma estar desatualizada ou não existir, quem construiu já saiu e as dependências entre módulos ficam invisíveis. O código passa a ser o único registro confiável das regras de negócio. Quando um time joga arquivos inteiros desse código em um assistente de IA e pede uma alteração, três coisas acontecem ao mesmo tempo. O modelo tenta inferir relações que não enxerga, e a entrega pode quebrar outra parte do sistema. O consumo de tokens cresce sem relação com o valor entregue, porque o modelo recebe muito texto irrelevante. E, sem registro, ninguém consegue reconstituir depois qual contexto foi usado, qual modelo respondeu e quanto custou. Cada um desses sintomas tem um efeito direto no orçamento e uma pergunta que o gestor pode fazer ao time ainda hoje. O contexto incompleto vira retrabalho e incidente depois da entrega, e a pergunta é se a IA recebeu as dependências reais do trecho alterado. O envio de arquivos inteiros faz a fatura de IA crescer sem relação com o resultado, o que leva a perguntar quanto custou cada entrega feita com IA em cada projeto. O uso de ferramentas sem aprovação, o chamado shadow AI, coloca risco de vazamento e custo fora do radar, e pede um inventário de quais ferramentas e modelos estão em uso e por quem. Por fim, a falta de trilha torna a auditoria cara e as decisões difíceis de defender, porque ninguém consegue mostrar a um auditor o que foi gerado e com qual base. Esse retrato conversa diretamente com o que as lideranças escreveram no formulário do evento. A preocupação com governança de IA e com retorno é a mesma preocupação vista de dois lados: sem controle do contexto e do custo, nenhuma das duas pode ser demonstrada. A ordem que a CSP Tech defendeu no palco: entender antes de alterar A abordagem apresentada por Lúcio Matias organiza o uso da IA sobre o legado em uma sequência. Cada etapa entrega valor por si e prepara a seguinte, então a empresa decide até onde ir. 1. Reconstruir o conhecimento do sistema, sem alterar o código O ponto de partida é uma engenharia reversa assistida por IA. Em vez de tratar o código como texto, a análise lê a estrutura real dele (funções, classes, chamadas e dependências, extraídas da árvore sintática do código) e monta um mapa de relações. Sobre esse mapa, a IA ajuda a documentar fluxos, regras de negócio, riscos e dívida técnica. Nada é alterado no sistema nessa etapa, o que reduz o risco e permite começar mesmo em ambientes críticos. 2. Decidir com evidência entre manter, evoluir, modernizar ou reescrever Com o sistema mapeado, a decisão que costuma ser adiada por falta de dados passa a ter base, e cada caminho tem um momento em que faz sentido e um risco que precisa ser conhecido antes da escolha. Manter faz sentido quando o sistema é estável, muda pouco e o custo de sustentação está medido e aceito pela empresa, com o cuidado de acompanhar a obsolescência da tecnologia e a saída de quem ainda conhece o sistema. Evoluir é o caminho quando o negócio pede mudanças frequentes e o núcleo do sistema ainda atende, desde que cada alteração parta de um mapa de dependências, para não quebrar outra parte. Modernizar se justifica quando a plataforma limita escala, segurança ou integração, mas as regras de negócio continuam valendo, e o risco principal está em perder alguma dessas regras na migração se não houver rastreabilidade do sistema antigo para o novo. Reescrever só se sustenta quando a arquitetura impede o que o negócio precisa e as regras já estão documentadas, porque reescrever sem conhecer o que o sistema guarda costuma repetir o problema em uma tecnologia nova. 3. Executar com IA governada Quando chega a hora de alterar o código, a IA recebe apenas o recorte do mapa relevante para a tarefa, e não o sistema inteiro. O modelo é escolhido conforme a complexidade da tarefa e o orçamento definido, o resultado é validado contra critérios de aceite antes de entrar no código e cada chamada deixa um registro. O desenvolvedor continua na ferramenta que já usa; o controle fica na camada por trás dela. Esse registro funciona como a memória da operação. Para cada uso da IA, ele guarda em qual projeto e em qual tarefa ela foi acionada, quais partes do sistema entraram no contexto, qual modelo respondeu e por qual política foi escolhido, quantos tokens foram enviados, quanto aquilo custou, se o resultado passou nos critérios de aceite e quem foi o responsável. Com essas informações, a pergunta sobre quanto custou uma entrega feita com IA deixa de depender de estimativa. 4. Medir quanto do custo de sustentar virou capacidade de investir O fechamento da palestra foi sobre orçamento: o objetivo da sequência é transformar o custo de sustentar em capacidade de investir em inovação. Isso só pode ser demonstrado com medição antes e depois, por sistema, considerando horas de sustentação, incidentes, tempo de entrega e gasto com IA por entrega. Sem a linha de base levantada na primeira etapa, qualquer ganho vira estimativa. O que fica para o gestor de TI: antes de definir quanto investir em IA em 2027, vale definir em que ordem usá-la. Começar pelo entendimento do legado cria a evidência que falta para decidir e a linha de base que falta para provar retorno. A camada de governança, com a ressalva devida A preocupação com governança que apareceu nas respostas das lideranças tem referência formal. A norma ISO/IEC 42001, publicada em dezembro de 2023, estabelece requisitos para um sistema de gestão de inteligência artificial, com foco em uso responsável, gestão de riscos e transparência. Registrar contexto, modelo, custo e validação de cada uso de IA no desenvolvimento ajuda a gerar evidências para esse tipo de sistema de gestão e para auditorias de segurança da informação. Registrar evidência, porém, não equivale a estar em conformidade: a adequação a qualquer norma depende de escopo, processo e avaliação próprios, e não decorre do uso de uma ferramenta ou de um método. Quando essa abordagem é desproporcional Há cenários em que essa sequência custa mais do que resolve. Em um sistema pequeno, bem documentado e mantido por um time que o conhece, com dependências claras e mudanças raras, um mapeamento completo tende a ser desproporcional. Quando o sistema já tem data de desligamento definida e a substituição está contratada e próxima, o esforço rende mais se for para a migração dos dados e das regras críticas. E, se o uso de IA ainda é pontual e não toca código sensível, uma política clara de ferramentas permitidas e um inventário de uso resolvem a maior parte do risco antes de qualquer camada de controle. Perguntas frequentes O que foi o Inovatech Executive Summit 2026? Um encontro de lideranças de tecnologia e inovação realizado em 27 de outubro de 2026, no WTC São Paulo, com o tema do que 2027 vai exigir da liderança de tecnologia. A agenda reuniu palestras, painéis e casos sobre alocação de capital, IA, agentes, segurança e orçamento. Qual foi a participação da CSP Tech no Inovatech 2026? A CSP Tech foi patrocinadora do evento. Lúcio Matias, Head de IA da CSP Tech, apresentou às 9h50 a palestra “O orçamento de inovação está preso no legado”, sobre como usar a IA para entender sistemas legados antes de alterá-los e transformar custo de sustentação em capacidade de investir. A CSP Tech também recebeu lideranças de tecnologia em um Almoço Executivo durante o Summit. Por que a IA sem contexto aumenta o custo de manter sistemas legados? Porque o modelo não conhece as relações reais entre as partes de um sistema legado, que raramente estão documentadas. Ele infere essas relações, o que gera entregas que quebram outras partes e retrabalho. Enviar arquivos inteiros ao modelo também eleva o consumo de tokens sem ganho proporcional, e a falta de registro impede saber depois o que foi feito e quanto custou. Como começar a liberar orçamento preso no legado? Medindo antes de mudar. O primeiro passo é mapear o sistema e o custo de sustentação dele, sem alterar código, para ter evidência sobre dependências, riscos e dívida técnica. Com esse diagnóstico, a empresa decide entre manter, evoluir, modernizar ou reescrever, e passa a ter uma linha de base para provar o retorno de cada mudança, inclusive das feitas com IA. Próximo passo Faça um teste de dez minutos com o seu sistema mais crítico: quem hoje consegue explicar as regras de negócio dele sem abrir o código, quanto custou a sustentação dele no último ano e quanto do gasto com IA do time foi usado nele, com que contexto. Se alguma dessas respostas depende de uma pessoa ou de uma estimativa, o orçamento de 2027 desse sistema já está comprometido sem evidência. Receba um diagnóstico de legado da CSP Tech: um mapa do sistema, dos riscos e da dívida técnica, sem alteração no código, com a recomendação fundamentada entre manter, evoluir, modernizar ou reescrever. CSP Tech. Conectando pessoas, tecnologia e negócios. Autor: Guilherme Matos, estrategista de conteúdo e IA, certificado HubSpot, Google, Anthropic e Semrush. Revisão técnica por especialistas Atlassian e de dados da CSP Tech (Atlassian Gold Partner, parceira Databricks, Microsoft Gold Partner, participante do Anthropic Partner Network, 38 anos de mercado, produto próprio Power BI for Jira no Atlassian Marketplace). [INSERIR DADO REAL: nome e certificação do revisor].
segurança do Rovo MCP; permissões do servidor MCP da Atlassian;
Por Romildo Burguez • 27 de outubro de 2026
Agentes de IA já escrevem no Jira. Veja os controles de segurança do Rovo MCP que o administrador precisa revisar antes de liberar a escrita.
agentes de IA não autorizados; como identificar agentes de IA em sistemas corporativos?
Por Romildo Burguez • 26 de outubro de 2026
Bancos dos EUA detectaram agentes de IA não autorizados em contas de clientes. Entenda o que o caso revela sobre identidade, permissões e controle.
Por Guilherme Matos • 26 de outubro de 2026
Circuit breaker na B3: o que a interrupção de 26 de outubro exige da TI de bancos, corretoras e instituições de pagamento
governança de agentes de IA; Agentic Multiplayer Protocol; o que é o AMP da Atlassian?
Por Romildo Burguez • 23 de outubro de 2026
Sua equipe usa IA, mas o ganho não chega ao time. Veja o que a Atlassian anunciou no Team ’26 Europe sobre governança de agentes de IA e saiba como aplicar
empresa de intranet / intranet para bancos / intranet sharepoint instituição financeira
Por Guilherme Matos • 23 de outubro de 2026
Em instituição financeira, a intranet guarda normativos, recebe acesso de agências e de fora da rede e, com o Copilot, passa a alimentar respostas de IA. Veja os três caminhos para contratar uma intranet, os critérios que pesam no setor e a limitação honesta de cada um.
risco de sistemas legados; ataque hacker supermercados França; sistemas em fim de vida
Por Romildo Burguez • 22 de outubro de 2026
O ataque a supermercados na França expôs o risco de sistemas legados conectados. Entenda o que deu errado e veja como evitar o mesmo na sua operação