Governança de dados em sistema legado: você não pode proteger um dado cujo significado se perdeu
Governança de dados parte de uma premissa que raramente é dita em voz alta: para controlar um dado, é preciso saber o que ele significa. Definir quem acessa, o que mascarar, como classificar e por quanto tempo reter são decisões que dependem de conhecer a natureza do dado. No sistema legado, essa premissa falha. Décadas de operação deixaram campos com nomes crípticos, valores codificados cuja regra se perdeu com quem a escreveu, e o mesmo conceito de negócio registrado de formas diferentes conforme a época e o time. Você não consegue classificar como sensível um campo cujo conteúdo ninguém sabe descrever, nem mascarar um dado que não sabe onde termina. Por isso governança de dado legado tem um passo anterior a todos os controles, e é justamente o que a maioria dos projetos pula: reconstruir o significado do dado antes de tentar governá-lo.
A premissa oculta de toda governança
Ferramentas modernas de governança de dados são poderosas e pressupõem uma coisa que o sistema legado não oferece: um catálogo em que cada ativo tem significado conhecido. Elas classificam, mascaram, controlam acesso e registram linhagem com competência, desde que alguém tenha dito a elas o que cada coisa é. A tecnologia executa a política; ela não descobre o significado por conta própria.
Em um sistema recente e bem documentado, esse pressuposto é razoável, porque a definição do dado nasceu com ele. Em um sistema legado, a definição ou nunca foi escrita ou envelheceu até se tornar ficção. O campo chamado FLG_ST_02 pode significar status de um processo que não existe mais. Uma coluna de texto livre pode conter três formatos diferentes de uma mesma informação, cada um de uma década. Um código numérico pode representar uma categoria cuja tabela de tradução vive apenas em um documento perdido ou na cabeça de alguém que se aposentou.
A tese deste guia: não se governa o que não se entende. Aplicar controle de acesso, mascaramento e classificação sobre dado de significado perdido produz uma governança que parece existir e não protege, porque protege os campos errados e deixa expostos os que ninguém soube ler. A primeira entrega de um projeto de governança de dado legado não é a política, é o dicionário: a reconstrução do que cada dado de fato significa. Sem ele, todo controle aplicado depois é palpite com cara de rigor.
As três formas como o significado se perde
O significado de um dado legado não some de uma vez; ele se degrada por três mecanismos distintos, e cada um exige um trabalho de recuperação diferente.
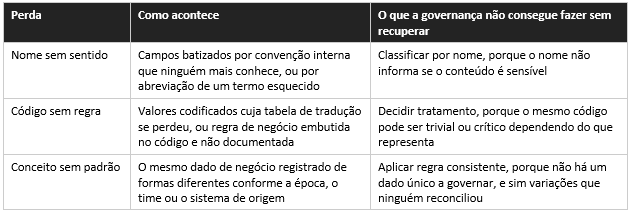
A terceira perda é a mais cara e a que mais se confunde com problema técnico. Quando o mesmo conceito aparece de formas divergentes, a governança não tem um alvo estável: proteger uma das variações deixa as outras expostas. Isso tem nome em disciplina de dados e não é novo, é o problema de identidade e de definição única que já tratamos ao falar de dados mestres, aqui aparecendo na origem legada em vez de entre sistemas.
Por que aplicar controle antes de reconstruir sentido falha em silêncio
A tentação, sob pressão de prazo ou de auditoria, é aplicar o controle disponível e declarar o dado governado. O problema é que a falha desse atalho não aparece no dia em que o controle é ligado. Aparece quando alguém precisa confiar nele.
controle aplicado sem significado conhecido →
campo errado classificado, campo certo ignorado →
governança que parece existir e não protege
O cenário concreto é este. Uma coluna de nome inocente guarda, no meio de texto livre, um dado pessoal que ninguém sabia estar ali, e a classificação, feita por nome, não a marcou como sensível. Ao mesmo tempo, um campo com nome que sugere sensibilidade recebeu mascaramento e na verdade guardava um código operacional inofensivo. A empresa gastou esforço protegendo o inofensivo e continua expondo o sensível, com a agravante de acreditar que o assunto está resolvido. Governança baseada em suposição de significado é pior que a ausência de governança, porque adiciona confiança indevida ao mesmo risco.
A virada: reconstruir o dicionário antes de escrever a política
Reconstruir o significado de um dado legado é engenharia reversa aplicada a dado, e não a código, embora as duas costumem andar juntas. O trabalho produz o insumo que todo controle posterior consome.
• O que cada campo de fato contém, verificado no dado real. Não o que o nome sugere nem o que a documentação afirma, e sim o que a inspeção do conteúdo revela, incluindo os formatos misturados e os valores fora do padrão.
• A regra por trás dos valores codificados. A tradução dos códigos, recuperada da lógica do sistema que os produz, para que se saiba se um valor representa algo trivial ou crítico.
• As variações do mesmo conceito, reconciliadas. O reconhecimento de que três colunas representam a mesma coisa, com a decisão de qual é a versão canônica, para que exista um dado único a governar.
• A classificação de sensibilidade baseada em conteúdo. A marcação do que é pessoal, confidencial ou regulado feita a partir do que o campo contém, e não do que o nome parece dizer.
O que muda quando o significado existe: com o dicionário reconstruído, a governança deixa de ser suposição e passa a ser aplicação. A classificação marca o que de fato é sensível, o mascaramento protege o conteúdo certo, e a política de acesso e retenção incide sobre um dado cujo sentido é conhecido. A tecnologia de governança finalmente opera sobre a premissa que ela sempre exigiu, e o controle que antes era palpite vira controle verificável.
Onde esse trabalho se ancora
A plataforma onde o dado governado passa a viver (consultoria Databricks)
Reconstruir o significado só tem valor duradouro se o resultado for aplicado e mantido em uma camada de governança. Na arquitetura de dados, o dicionário reconstruído vira classificação, marcação e regra na plataforma. A documentação da Databricks descreve o Unity Catalog como a camada unificada de governança para dados e IA, com controle de acesso, linhagem, auditoria e descoberta centralizados, e políticas de acesso por atributo que se aplicam conforme marcações governadas, acompanhadas de classificação de dados. Para dado sensível, máscaras de coluna e filtros de linha aplicam o tratamento no momento da consulta. Nada disso funciona sobre significado suposto, e tudo isso funciona quando o significado foi reconstruído primeiro. É a diferença entre uma plataforma poderosa operando no vazio e a mesma plataforma operando sobre um catálogo real.
A rastreabilidade do trabalho de reconstrução (consultoria Jira)
Reconstruir o significado de um sistema legado é um trabalho longo, feito campo a campo e regra a regra, e o que não é registrado se perde de novo. Cada campo cujo significado foi recuperado, cada código traduzido, cada decisão de qual variação é a canônica precisa virar registro com dono, evidência e histórico, ou o dicionário nasce e envelhece sem que ninguém saiba o que já foi feito. No Jira, isso é o backlog da reconstrução tratado como trabalho gerenciado: cada item de significado a recuperar tem responsável e status, e o histórico de transições mostra o que já foi resolvido e o que falta. É o que impede que a reconstrução vire conhecimento tribal outra vez, agora na cabeça de quem conduziu o projeto.
A urgência que a LGPD adiciona
Há uma razão de conformidade que torna esse trabalho mais que boa prática. A LGPD (Lei 13.709/2018) organiza o tratamento de dado pessoal em torno de finalidade, necessidade e segurança, e determina em seu artigo 46 a adoção de medidas aptas a proteger o dado pessoal de tratamento inadequado. Um dado pessoal escondido em um campo de significado perdido é um dado que a empresa trata sem saber que trata, e é impossível aplicar finalidade, necessidade ou proteção a algo que não se sabe existir. Reconstruir o significado é, nesse sentido, pré-requisito de conformidade, e não apenas de eficiência. Ressalva devida: este texto trata de arquitetura e governança técnica, não constitui aconselhamento jurídico, e a avaliação de obrigações específicas cabe ao jurídico ou ao encarregado pelo tratamento de dados da empresa.
Quando o esforço completo não se justifica
• Sistema legado sem dado pessoal nem regulado. Se o dado é operacional, público ou agregado sem reidentificação, o custo de governança de significado perdido cai, e a prioridade pode ir para outra frente.
• Dado que será descartado com o sistema. Se o legado será desativado sem migrar o dado, reconstruir o significado do que vai sumir é esforço perdido. Vale confirmar que nenhuma obrigação de retenção exige preservar aquele dado antes de assumir isso.
• Significado ainda conhecido por quem opera. Se as pessoas que trabalham no sistema ainda sabem o que cada campo significa, o dicionário pode ser documentado sem engenharia reversa pesada. O ponto de virada é quando esse conhecimento depende de quem já saiu.
Perguntas frequentes
O que é governança de dados em sistema legado?
É aplicar controle de acesso, classificação, mascaramento e retenção a dado que vive em sistemas antigos e mal documentados. A diferença em relação à governança de dado moderno é a premissa: governança pressupõe saber o que cada campo significa, e no legado esse significado costuma ter se perdido em nomes crípticos, códigos sem regra e o mesmo conceito registrado de formas divergentes. Por isso o primeiro passo não é a política, é reconstruir o significado do dado.
Por que não dá para aplicar governança direto sobre dado legado?
Porque controle aplicado sobre significado suposto protege os campos errados e deixa expostos os que ninguém soube ler, sem que a falha apareça no momento em que o controle é ligado. Uma coluna de nome inocente pode esconder dado pessoal que a classificação por nome não marcou, enquanto um campo de nome sensível guarda apenas um código operacional. O resultado é uma governança que parece existir e adiciona confiança indevida ao mesmo risco.
Como reconstruir o significado de dados de um sistema antigo?
Por inspeção do conteúdo real, e não do que o nome ou a documentação afirmam. O trabalho verifica o que cada campo de fato contém, recupera a regra por trás dos valores codificados a partir da lógica do sistema, reconcilia as variações do mesmo conceito definindo qual é a versão canônica, e classifica a sensibilidade com base no conteúdo. O resultado é um dicionário que alimenta a classificação e as políticas na plataforma de dados, e que precisa ser registrado para não se perder de novo.
Governança de dado legado tem a ver com LGPD?
Tem, de forma direta. Um dado pessoal escondido em um campo de significado perdido é um dado que a empresa trata sem saber que trata, e não há como aplicar finalidade, necessidade ou as medidas de segurança previstas no artigo 46 da LGPD a algo cuja existência se desconhece. Reconstruir o significado é pré-requisito para saber o que se tem e, portanto, para poder protegê-lo. A avaliação de obrigações específicas cabe ao jurídico ou ao encarregado de dados da empresa.
Próximo passo
Se a sua empresa precisa governar dado que vive em sistemas antigos, e a equipe não consegue afirmar com certeza o que cada campo crítico significa, aplicar controle agora é proteger no escuro. O passo que torna a governança real é reconstruir o significado primeiro. Solicite um diagnóstico de significado e governança do dado legado com a CSP Tech e receba o mapa do seu caso: quais campos têm significado perdido, onde há dado sensível escondido, quais conceitos precisam ser reconciliados e o que aplicar na plataforma depois que o dicionário existir.
Autor: Guilherme Matos, estrategista de conteúdo e IA, certificado HubSpot, Google, Anthropic e Semrush. Revisão técnica por especialistas de dados e Atlassian da CSP Tech (parceira Databricks, Atlassian Gold Partner, Microsoft Gold Partner, participante do Anthropic Partner Network, 34 anos de mercado).
Fontes (acesso set/2026): Databricks Documentation (docs.databricks.com), quanto ao Unity Catalog como camada unificada de governança para dados e IA, com controle de acesso, linhagem, auditoria e descoberta centralizados; às políticas de acesso por atributo aplicadas conforme marcações governadas e à classificação de dados; e a máscaras de coluna e filtros de linha aplicados no momento da consulta. Atlassian, documentação de Jira quanto a tipos de item, campos e histórico de transições, base do registro do trabalho de reconstrução (atlassian.com). Lei nº 13.709/2018 (LGPD), quanto aos princípios de finalidade, necessidade e segurança e ao artigo 46 sobre medidas de proteção. A premissa de que governança pressupõe significado conhecido, as três formas de perda de significado e a abordagem de reconstrução antes do controle são formulação editorial da CSP Tech, e não constituem norma ou padrão de mercado. Nenhum número de desempenho, prazo ou custo foi citado por ausência de fonte primária verificável. Este conteúdo trata de arquitetura e governança técnica e não constitui aconselhamento jurídico.