Portfólio de projetos regulatórios no Jira: quando o prazo vem do Banco Central, e não do negócio
Em bancos, cooperativas de crédito e instituições de pagamento, uma parte do portfólio de TI tem data definida por uma norma, e não por um comitê interno. O exemplo mais recente é a revisão das regras de segurança cibernética publicada em 18 de dezembro de 2025: a Resolução CMN 5.274 alterou a Resolução CMN 4.893/2021, e a Resolução BCB 538 alterou a Resolução BCB 85/2021. Entre outros pontos, as duas trouxeram 14 grupos de controles mínimos, teste de intrusão com periodicidade mínima anual feito por pessoa ou empresa independente e novos itens no relatório anual. O prazo de adequação para instituições já em operação foi 1º de março de 2026. Com esse prazo encerrado, a pergunta que fica é se a instituição consegue mostrar, obrigação por obrigação, o que foi entregue, com qual evidência e com qual validação de conformidade.
Quando esse tipo de projeto disputa espaço na mesma fila dos projetos de negócio, sem critério próprio, ele costuma perder para o urgente até o prazo apertar. Uma estrutura que ajuda é organizar a norma no Jira como Iniciativa, cada obrigação como Épico e cada entrega como Tarefa, com a evidência registrada e a validação de conformidade separadas.
Por que projeto regulatório costuma perder espaço na priorização por valor
O método mais comum de priorização compara valor e esforço. Ele funciona bem para projeto de negócio, em que adiar costuma significar ganhar menos. Para projeto regulatório, ele tende a funcionar pior, porque adiar pode significar descumprir. Em muitas obrigações, entregar antes do prazo não aumenta o valor na mesma proporção que o atraso aumenta o risco perto da data. Numa planilha de valor por esforço, esse tipo de projeto pode parecer menos atraente do que uma nova funcionalidade, até virar emergência.
Isso não significa que projeto regulatório não gere valor. Controles de segurança reduzem risco operacional e perdas, e algumas obrigações abrem caminho para produtos novos. O ponto é que o critério de valor sozinho costuma deixar de fora o prazo e o risco de descumprimento, que são justamente o que define a urgência desses projetos.
Há um segundo problema, mais silencioso. A norma chega como uma lista de obrigações espalhadas por artigos, que caem em times diferentes: segurança, infraestrutura, desenvolvimento, operação e riscos. Se cada time abre seus próprios itens com seus próprios nomes, fica difícil responder, no fim, qual obrigação foi atendida, por quem, com qual prova e quem validou. A auditoria interna e a supervisão costumam fazer exatamente essas perguntas.
A tese deste guia: em instituição regulada, o portfólio reúne projetos de naturezas diferentes, e colocá-los numa única fila sem critério próprio para o regulatório tende a atrasá-lo. Uma prática que costuma funcionar é dar ao projeto regulatório um critério de prazo e risco, ao lado do critério de valor, e acompanhá-lo com rastreabilidade da obrigação até a evidência e a validação de conformidade. A mesma instância do Jira atende os dois tipos de projeto quando é desenhada para isso.
O que muda quando a obrigação vira item rastreável
Da norma ao épico: a decomposição
O primeiro passo é decompor a norma em obrigações verificáveis antes de abrir qualquer tarefa. Na revisão de dezembro de 2025, por exemplo, a exigência de teste de intrusão anual por terceiro independente é uma obrigação. A inclusão dos resultados desses testes e dos planos de correção no relatório anual é outra. Os controles de acesso com autenticação multifator para acesso externo são uma terceira. Cada uma tem dono, prazo e forma de comprovar diferentes, e por isso vira um Épico próprio dentro da Iniciativa que representa a norma.
Evidência registrada e conformidade validada são etapas diferentes
O segundo passo é definir, para cada obrigação, duas coisas. A primeira é a evidência: qual documento ou registro mostra que a entrega foi feita e onde ele fica, como um relatório de teste, uma ata, um registro de configuração ou um item de mudança concluído. A segunda é a validação: quem, na segunda ou terceira linha, como compliance, riscos ou auditoria interna, avalia se aquela evidência de fato atende à norma, e quando. Anexar a evidência é trabalho de quem executa. Validar a conformidade é trabalho de quem responde por ela, e pode resultar em aprovação, em aprovação com ressalva ou em pedido de complemento.
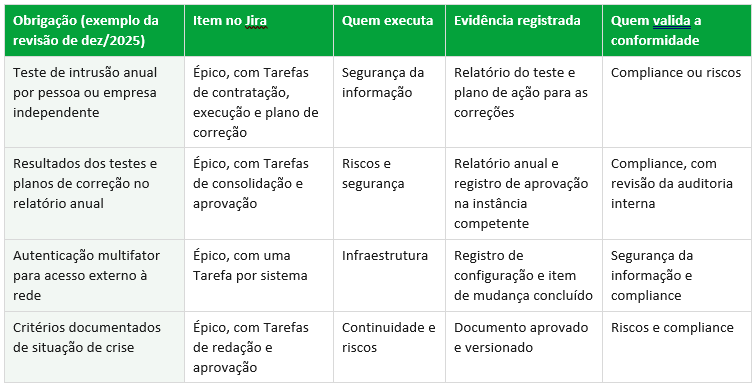
A tabela é ilustrativa e não substitui a leitura da norma pelo compliance da instituição, nem a divisão de responsabilidades definida na governança interna. Ela mostra o padrão: cada linha liga uma obrigação a um dono, a uma entrega, a uma evidência e a uma validação.
Como estruturar o portfólio regulatório no Jira
Iniciativa, Épico e Tarefa
A estrutura recomendada usa três níveis. A Iniciativa representa a norma ou o bloco de obrigações. O Épico representa cada obrigação verificável. A Tarefa representa cada entrega necessária para cumprir a obrigação. Assim, a pergunta da auditoria sobre uma norma inteira vira uma consulta a uma Iniciativa, e a pergunta sobre um artigo vira uma consulta a um Épico.
Iniciativa Revisão de dez/2025 das normas de segurança cibernética
Épico Teste de intrusão anual por terceiro independente
Tarefa Contratar empresa independente
Tarefa Executar o teste e registrar os resultados
Tarefa Elaborar o plano de ação de correção
Campos do Épico: norma e artigo · data-limite regulatória ·
evidência registrada · status da validação de conformidade
Como o nível de Iniciativa é configurado
O nível acima do épico é configurado por um administrador do Jira, em Configurações, na hierarquia de tipos de item de trabalho. Ali se cria um nível novo e se associa a ele um tipo de item, como Iniciativa, que pode precisar ser criado antes. A criação de níveis acima do épico está disponível nos planos Premium e Enterprise. A documentação da Atlassian alerta para dois cuidados: a hierarquia vale para todos os espaços gerenciados pela empresa no site, e mudar a hierarquia pode quebrar vínculos pai e filho existentes, sem possibilidade de desfazer. Por isso a estrutura precisa ser desenhada antes de ser aplicada.
Com a hierarquia configurada, o Jira Plans, recurso de planejamento dos mesmos planos, usa esses níveis para mostrar Iniciativas, Épicos e Tarefas de vários projetos numa única visão, com dependências entre itens e a capacidade de cada time na linha do tempo. Isso ajuda a enxergar cedo quando uma obrigação regulatória está disputando as mesmas pessoas de um projeto de negócio.
Quatro campos que respondem à supervisão
Quatro campos governados no Épico resolvem a maior parte das perguntas: a referência à norma e ao artigo; a data-limite regulatória, separada da data planejada pelo time; a evidência registrada, com tipo e local; e o status da validação de conformidade, com responsável e data. Com eles, um filtro responde quais obrigações estão em risco de prazo, quais têm evidência sem validação e quais foram validadas com ressalva. A instância também tem limites: a Atlassian aplica, desde março de 2026, limite de campos personalizados por espaço no Jira Cloud, então vale usar poucos campos, reaproveitados entre normas.
Um critério próprio, na mesma instância
Uma prática que costuma funcionar é a reunião de portfólio olhar as obrigações com prazo e risco antes de distribuir a capacidade restante entre os projetos de negócio. A mesma instância atende os dois tipos de projeto, desde que o regulatório tenha um critério de prioridade próprio e visível. O peso de cada critério é decisão da governança de cada instituição.
Evidência registrada mostra que a entrega foi feita. Conformidade validada mostra que alguém com responsabilidade sobre a norma avaliou essa evidência e concluiu que ela atende. O Épico de uma obrigação regulatória só deveria ser encerrado depois da validação, e mesmo a validação interna não substitui a avaliação do supervisor.
A camada regulatória, com a ressalva devida
As normas citadas servem como exemplo de como o regulador gera trabalho de portfólio com prazo. A Resolução CMN 4.893/2021, alterada pela Resolução CMN 5.274/2025, trata da política de segurança cibernética das instituições financeiras e demais instituições autorizadas pelo Banco Central dentro do seu escopo. A Resolução BCB 85/2021, alterada pela Resolução BCB 538/2025, trata do tema para instituições de pagamento e outras instituições sob a regulamentação do Banco Central. O enquadramento de cada instituição, inclusive de cooperativas de crédito, precisa ser confirmado pelo próprio compliance, até porque o parágrafo único do art. 1º da norma do CMN, que trata do escopo, foi alterado em 2024 pela Resolução CMN 5.117.
Duas ressalvas honestas. A primeira é que este texto trata de método de gestão de portfólio, e não de interpretação jurídica das normas. A segunda é que a lista de obrigações de cada instituição depende do seu porte, do seu enquadramento e das suas atividades. O método se aplica a qualquer norma, mas o conteúdo da tabela precisa ser montado com quem responde pela conformidade.
Quando esse rigor é desproporcional
• Norma com uma única entrega, num único time. Se a obrigação cabe numa Tarefa com dono claro, um Épico simples com data-limite, evidência e validação resolve, sem Iniciativa.
• Instituição sem plano Premium ou Enterprise do Jira. Sem níveis acima do épico e sem o Jira Plans, o mesmo padrão pode ser montado com Épicos, vínculos, rótulos e filtros, com menos visibilidade entre projetos.
• Portfólio pequeno, com poucos projetos simultâneos. Quando o comitê enxerga tudo numa única reunião, a separação formal de critérios rende menos do que a disciplina de registrar evidência e validação.
Perguntas frequentes
Como gerenciar projetos regulatórios em instituições financeiras?
Uma abordagem que costuma funcionar é dar a eles um critério de prioridade baseado em prazo e risco, ao lado do critério de valor, e acompanhá-los com rastreabilidade. Cada obrigação da norma vira um Épico com dono, data-limite regulatória, evidência registrada e status de validação de conformidade, agrupado numa Iniciativa que representa a norma. Assim, a instituição consegue mostrar à auditoria e à supervisão o que foi entregue, com qual prova e com qual validação.
O que mudou com as Resoluções CMN 5.274 e BCB 538 de 2025?
Publicadas em 18 de dezembro de 2025, elas alteraram, respectivamente, a Resolução CMN 4.893/2021 e a Resolução BCB 85/2021, que tratam de segurança cibernética. Entre as mudanças estão 14 grupos de procedimentos e controles mínimos, como autenticação, controle de acesso com autenticação multifator para acesso externo, proteção de rede e gestão de certificados, teste de intrusão com periodicidade mínima anual feito por pessoa ou empresa independente, requisitos adicionais para ambientes ligados à RSFN e novos itens no relatório anual. O prazo de adequação para instituições já em operação foi 1º de março de 2026. A interpretação para cada instituição cabe ao seu compliance.
Como usar o Jira para portfólio regulatório?
Com uma hierarquia de três níveis: Iniciativa para a norma, Épico para cada obrigação e Tarefa para cada entrega. O nível de Iniciativa é configurado pelo administrador do Jira na hierarquia de tipos de item de trabalho, disponível nos planos Premium e Enterprise. No Épico, quatro campos governados fazem a diferença: norma e artigo, data-limite regulatória, evidência registrada e status da validação de conformidade. O Jira Plans usa essa hierarquia para mostrar dependências e capacidade entre times.
Qual o papel de uma consultoria Jira em projetos regulatórios?
Desenhar a instância para que cada obrigação seja rastreável até a evidência e a validação: hierarquia de itens planejada antes de ser aplicada, campos mínimos dentro dos limites da plataforma, filtros e painéis de prazo e de validação pendente e o rito de priorização com critério próprio para o regulatório. A consultoria não substitui o compliance na leitura da norma nem na validação de conformidade. Ela transforma essas decisões em trabalho rastreável.
Próximo passo
Faça um teste de dez minutos: escolha uma obrigação da revisão de dezembro de 2025 e tente encontrar no Jira, o item que a representa, quem é o dono, onde está a evidência e quem validou a conformidade. Se alguma dessas respostas depender de alguém lembrar, o seu portfólio regulatório ainda não está rastreável. Solicite um diagnóstico do seu portfólio regulatório no Jira com a CSP Tech e receba o mapa do seu caso: quais obrigações já têm entrega, evidência e validação, onde estão as lacunas e como organizar a instância para a próxima norma.
Autor: Guilherme Matos, estrategista de conteúdo e IA, certificado HubSpot, Google, Anthropic e Semrush. Revisão técnica por especialistas Atlassian e de dados da CSP Tech (Atlassian Gold Partner, parceira Databricks, Microsoft Gold Partner, participante do Anthropic Partner Network, 34 anos de mercado, produto próprio Power BI for Jira no Atlassian Marketplace).