Shadow AI corporativa: como descobrir o que sua empresa já usa (e por que isso é problema de governança, não de tecnologia)
Metade da sua empresa provavelmente já usa IA sem a TI saber. Veja como descobrir shadow AI, o que a Microsoft recomenda como modelo oficial e por que bloquear não é a resposta certa.
A cena que a TI enterprise já vive (mas ainda não mediu)
Uma pesquisa informal com qualquer time de dez pessoas em empresa de porte revela o mesmo padrão: pelo menos metade já usou uma ferramenta de IA generativa no trabalho na semana passada. Menos de um terço avisou alguém da TI. Nenhum considerou que isso pudesse ser um problema. Do ponto de vista do funcionário, faz sentido, ele resolve mais rápido. Do ponto de vista do CIO, o problema é duplo: você não sabe qual ferramenta está sendo usada, e não sabe qual dado está saindo pela porta.
A tentação inicial é bloquear. Bloquear ChatGPT, bloquear Gemini, bloquear Claude no firewall corporativo. É rápido e satisfatório na apresentação para a diretoria. Também é a resposta menos eficaz: o funcionário passa a usar o celular pessoal, a IA continua rodando, e você perdeu a única visibilidade que tinha. A Microsoft é explícita sobre isso na documentação do Purview: o objetivo não é bloquear tudo, é ganhar visibilidade primeiro, avaliar risco depois, e aplicar controle proporcional.
A tese deste guia: shadow AI é sintoma de duas coisas que existiam antes dela. Primeiro, oversharing de dado dentro da empresa (informação sensível acessível para quem não precisaria). Segundo, ausência de alternativa oficial que o funcionário confiaria. Bloquear ferramenta ataca o sintoma. Governar dado e oferecer IA oficial atacam a causa.
O modelo oficial da Microsoft: quatro passos, não uma proibição
O Microsoft Learn documenta um modelo de deployment específico para lidar com shadow AI, com quatro etapas em sequência. Não é diagnóstico interno da CSP, é a arquitetura oficial recomendada pela Microsoft para clientes Purview.
Passo 1 · Descobrir os apps de IA que a empresa já usa
A Microsoft combina três fontes de descoberta: o Defender for Cloud Apps identifica quais aplicações de IA aparecem no tráfego da rede corporativa; o Purview DSPM for AI mostra a atividade dos usuários e detecta quando dado sensível é enviado para essas apps; e a Insider Risk Management alerta sobre padrões de uso arriscado. Segundo a documentação, o Purview cobre mais de 100 aplicações de IA generativa de terceiros, incluindo ChatGPT, Gemini e Claude, via extensões de navegador e Endpoint DLP.
Traduzido para o gestor: você para de adivinhar. O painel mostra os apps, quem usa, com qual frequência, e se dado sensível está sendo enviado.
Passo 2 · Avaliar risco por aplicação e por uso
A Microsoft alerta que não se deve tratar todos os apps de IA como iguais. Um mesmo funcionário pode estar rodando resumo de reunião no Copilot licenciado (baixo risco) e simultaneamente colando cláusula contratual no ChatGPT pessoal (alto risco). O modelo recomenda avaliar quatro dimensões: quem usa e com que frequência, qual o valor de negócio do uso versus alternativas oficiais, o risco do fornecedor (segurança, compliance, retenção de dado) e a exposição real de dado sensível.
Passo 3 · Aplicar controle proporcional, não bloqueio universal
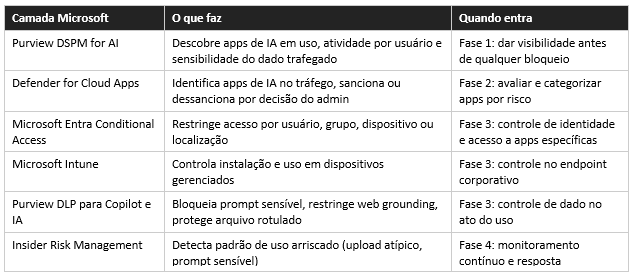
O Microsoft Learn descreve controles em camadas, aplicáveis segundo o risco avaliado. Defender for Cloud Apps permite sancionar ou dessancionar aplicações; Microsoft Entra aplica Conditional Access para restringir usuários ou grupos; Microsoft Intune controla instalação em dispositivos gerenciados; e o Purview DLP tem controles específicos para Copilot e para IA de terceiros, incluindo bloquear prompts sensíveis, restringir web grounding e proteger arquivos com rótulo de sensibilidade.
Passo 4 · Monitorar continuamente e ajustar
A recomendação da Microsoft é começar em modo descoberta antes de bloquear, para evitar o que a documentação chama de label fatigue: excesso de alertas que treina o usuário a ignorar avisos. Governança de IA é operação viva, com política de retenção, auditoria de prompts e resposta a compliance (a Purview integra tudo isso com eDiscovery e Data Lifecycle Management).
O que cada camada de controle resolve
O lado Atlassian: shadow AI também mora no Jira
O foco costuma ficar em ChatGPT no navegador, mas a mesma lógica vale para o ecossistema Atlassian. O Rovo e o Atlassian Intelligence leem workflows, comentários e a base de conhecimento no Confluence para gerar respostas, resumos e conversões de linguagem natural para JQL. Se o dado no Jira está desgovernado (workflows sujos, campos preenchidos por obrigação, permissões amplas demais), a IA nativa herda a bagunça e gera respostas ruins com aparência de certeza.
A governança de IA no Atlassian começa pelo mesmo lugar da governança do próprio Jira: workflows enxutos, campos com dado real, permissões proporcionais e base de conhecimento atualizada. Não é problema novo, é o velho problema de configuração aparecendo com nome novo.
O padrão que amarra as duas plataformas: a IA (nativa ou externa) só é tão boa quanto o dado governado que ela lê. No Microsoft 365, o problema aparece como shadow AI usando dado do SharePoint com permissão ampla demais. No Jira, aparece como Rovo resumindo issues com campos sujos. A causa é a mesma, e a resposta é governança de dado antes de política de bloqueio.
Quando bloquear ainda faz sentido (e quando é o pior movimento)
Bloquear faz sentido quando
• Existe requisito regulatório específico (LGPD, setor financeiro, saúde) que proíbe o dado de sair para app não sancionado.
• A empresa já ofereceu alternativa oficial (Copilot licenciado, Rovo) e mesmo assim há uso residual de app pessoal com dado sensível.
• O risco de vazamento em um caso concreto supera o custo de perda de produtividade temporária.
Bloquear é o pior movimento quando
• A TI ainda não descobriu o que está em uso. Bloquear às cegas empurra o uso para dispositivo pessoal, e a visibilidade desaparece.
• Não há alternativa oficial disponível. Funcionário sem IA sancionada e com meta a bater vai encontrar o caminho, com ou sem firewall.
• A política é reação de manchete, não decisão informada por dado. Reagir ao noticiário é bom para relatório, ruim para governança.
Perguntas frequentes
O que é shadow AI, na prática?
Uso de ferramentas de IA generativa dentro da empresa sem conhecimento ou aprovação da TI ou da segurança da informação. Inclui ChatGPT, Gemini, Claude e mais de 100 outros apps que o Microsoft Purview DSPM for AI é capaz de descobrir automaticamente via extensões de navegador e Endpoint DLP, segundo a Microsoft.
Bloquear ChatGPT no firewall resolve o problema?
Raramente, e em muitos casos piora. O funcionário passa a usar o celular pessoal, o uso sai do radar da TI e o risco continua exatamente onde estava. A Microsoft recomenda começar em modo descoberta antes de bloquear, justamente para ganhar visibilidade e avaliar risco por app e por uso, em vez de aplicar bloqueio universal.
Por que shadow AI é problema de governança e não de tecnologia?
Porque o risco real não é a ferramenta, é o dado. IA generativa não cria vulnerabilidade nova, ela expõe o oversharing que já existia (arquivo com permissão ampla demais, campo do Jira acessível a quem não deveria, planilha compartilhada com o time inteiro). Governança de dado é o pré-requisito. A ferramenta de IA é onde o problema fica visível, não onde ele nasce.
A CSP Tech trabalha esse tema?
Sim. Como Microsoft Gold Partner e Atlassian Gold Partner, a CSP atua nas duas camadas de governança: no Microsoft 365 via Purview (DSPM for AI, DLP para Copilot, Insider Risk Management, Defender for Cloud Apps) e no Atlassian via configuração de workflow, permissões e base de conhecimento que alimenta o Rovo. É a mesma metodologia de governança de dado, aplicada aos dois lados do ecossistema.
Próximo passo
Se a sua empresa ainda não sabe quais ferramentas de IA estão em uso, o passo seguinte não é comprar solução de bloqueio. É um diagnóstico que combine descoberta (Purview DSPM for AI), avaliação de risco por app e revisão de governança de dado nas duas plataformas onde ele mora, Microsoft 365 para uso individual: assinatura de aplicativos de produtividade e Atlassian. Solicite um diagnóstico de governança de IA com a CSP Tech e organize a resposta a shadow AI com o modelo oficial da Microsoft aplicado ao seu ambiente.
Autor: Guilherme Matos, estrategista de conteúdo e IA, certificado HubSpot, Google e Anthropic. Revisão técnica por especialista Microsoft/Purview da CSP Tech (Microsoft Gold + Atlassian Gold Partner, 34 anos de mercado).
Fontes (oficiais, acesso jul/2026): Microsoft Learn, “Prevent data leak to shadow AI” deployment model (learn.microsoft.com/purview/deploymentmodels); Microsoft Learn, “Learn about Microsoft Purview Data Security Posture Management (DSPM)” e “DSPM for AI” (learn.microsoft.com/purview); Microsoft Learn, “Considerations for deploying DSPM for AI”; Microsoft Security, “What is DSPM?” (microsoft.com/security). Atlassian, documentação oficial de Rovo/Atlassian Intelligence e governança de acesso no Jira (support.atlassian.com).